Encontramo-la antes de quem não devia. A Hivexia faz testes de intrusão aos sistemas de
que a sua empresa realmente depende e entrega conclusões sobre as quais a sua equipa
consegue agir, não um relatório de scanner com outro logótipo por cima.
Controlo de acesso quebrado em registos de faturação
CVSS v4.0
7.1
Vetor
AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:N/VA:N
Evidência 02.1
GET /api/v1/faturas/40112 HTTP/1.1
Host: portal.exemplo.pt
Cookie: session=<conta A>

HTTP/1.1 200 OK
{"id":40112,"cliente":"<conta B>",
 "nif":"5*******","total":"1 480,00"}
Remediação. Autorizar cada registo no servidor contra o dono da sessão. Um
identificador no caminho é um pedido, não uma permissão.
O que fazemos
Encontrar, corrigir, prevenir.
Dezoito serviços e uma porta aberta, mas um só argumento. A maioria dos clientes começa na
primeira coluna e avança para a direita à medida que os problemas óbvios ficam resolvidos.
01 · Identificação
Encontrar o que já lá está
Ataques controlados aos seus sistemas reais, com cada vulnerabilidade explorada e
validada manualmente antes de chegar ao relatório.
Parte do trabalho de que mais nos orgulhamos não cabia numa categoria quando chegou. Já
testámos aplicações de televisão e avaliamos com regularidade alvos que nunca
tínhamos visto.
Descreva o que tem. Ou lhe dizemos como seria o teste e quanto
custaria, ou lhe dizemos com franqueza que não somos as pessoas certas para o fazer.
Qualquer das duas respostas lhe é útil.
Aplicações de televisão
Set-top boxes
Dispositivos embebidos e IoT
Quiosques e pontos de venda
Aplicações desktop
APIs e integrações
Hardware e firmware
Protocolos industriais
Projetos
O que está mesmo a comprar.
A maior parte do trabalho é um teste de âmbito fixo e preço fixo. O que muda de cliente
para cliente é aquilo que contamos para definir esse âmbito, e é essa contagem que as duas
partes podem exigir mais tarde.
Âmbito definido por
Teste a aplicação web
URLs · aplicações · perfis de utilizador
Teste à infraestrutura externa
Endereços IP públicos · serviços expostos
Rede interna e Active Directory
Servidores · domínios · segmentos de rede
Teste a aplicação móvel
Aplicações · plataformas · APIs
Campanha de phishing
Utilizadores com conta de e-mail
Gestão de vulnerabilidades
Ativos sob acompanhamento · ciclos mensais
Um âmbito que se pode contar
Vinte endereços IP, sessenta e cinco URLs, três perfis de utilizador. O que não se
consegue contar não se consegue orçamentar com honestidade, e mais tarde não há forma de
confirmar o que foi entregue.
Preço fixo, acordado à partida
Definido o âmbito, o preço fica definido. Se encontrarmos um ambiente bastante maior
do que o descrito, falamos consigo antes de avançar, não depois.
O reteste faz parte
A validação das correções está incluída no preço original. Uma vulnerabilidade que já
corrigiu não lhe deve custar outra vez só para provar que está corrigida.
O que recebe
O relatório é o produto.
Todos os guias de compra dizem ao cliente para pedir um relatório de exemplo antes de
assinar, e a maioria dos fornecedores não consegue mostrar nenhum. Estas são páginas reais,
com o nome do cliente, os domínios e a referência anonimizados.
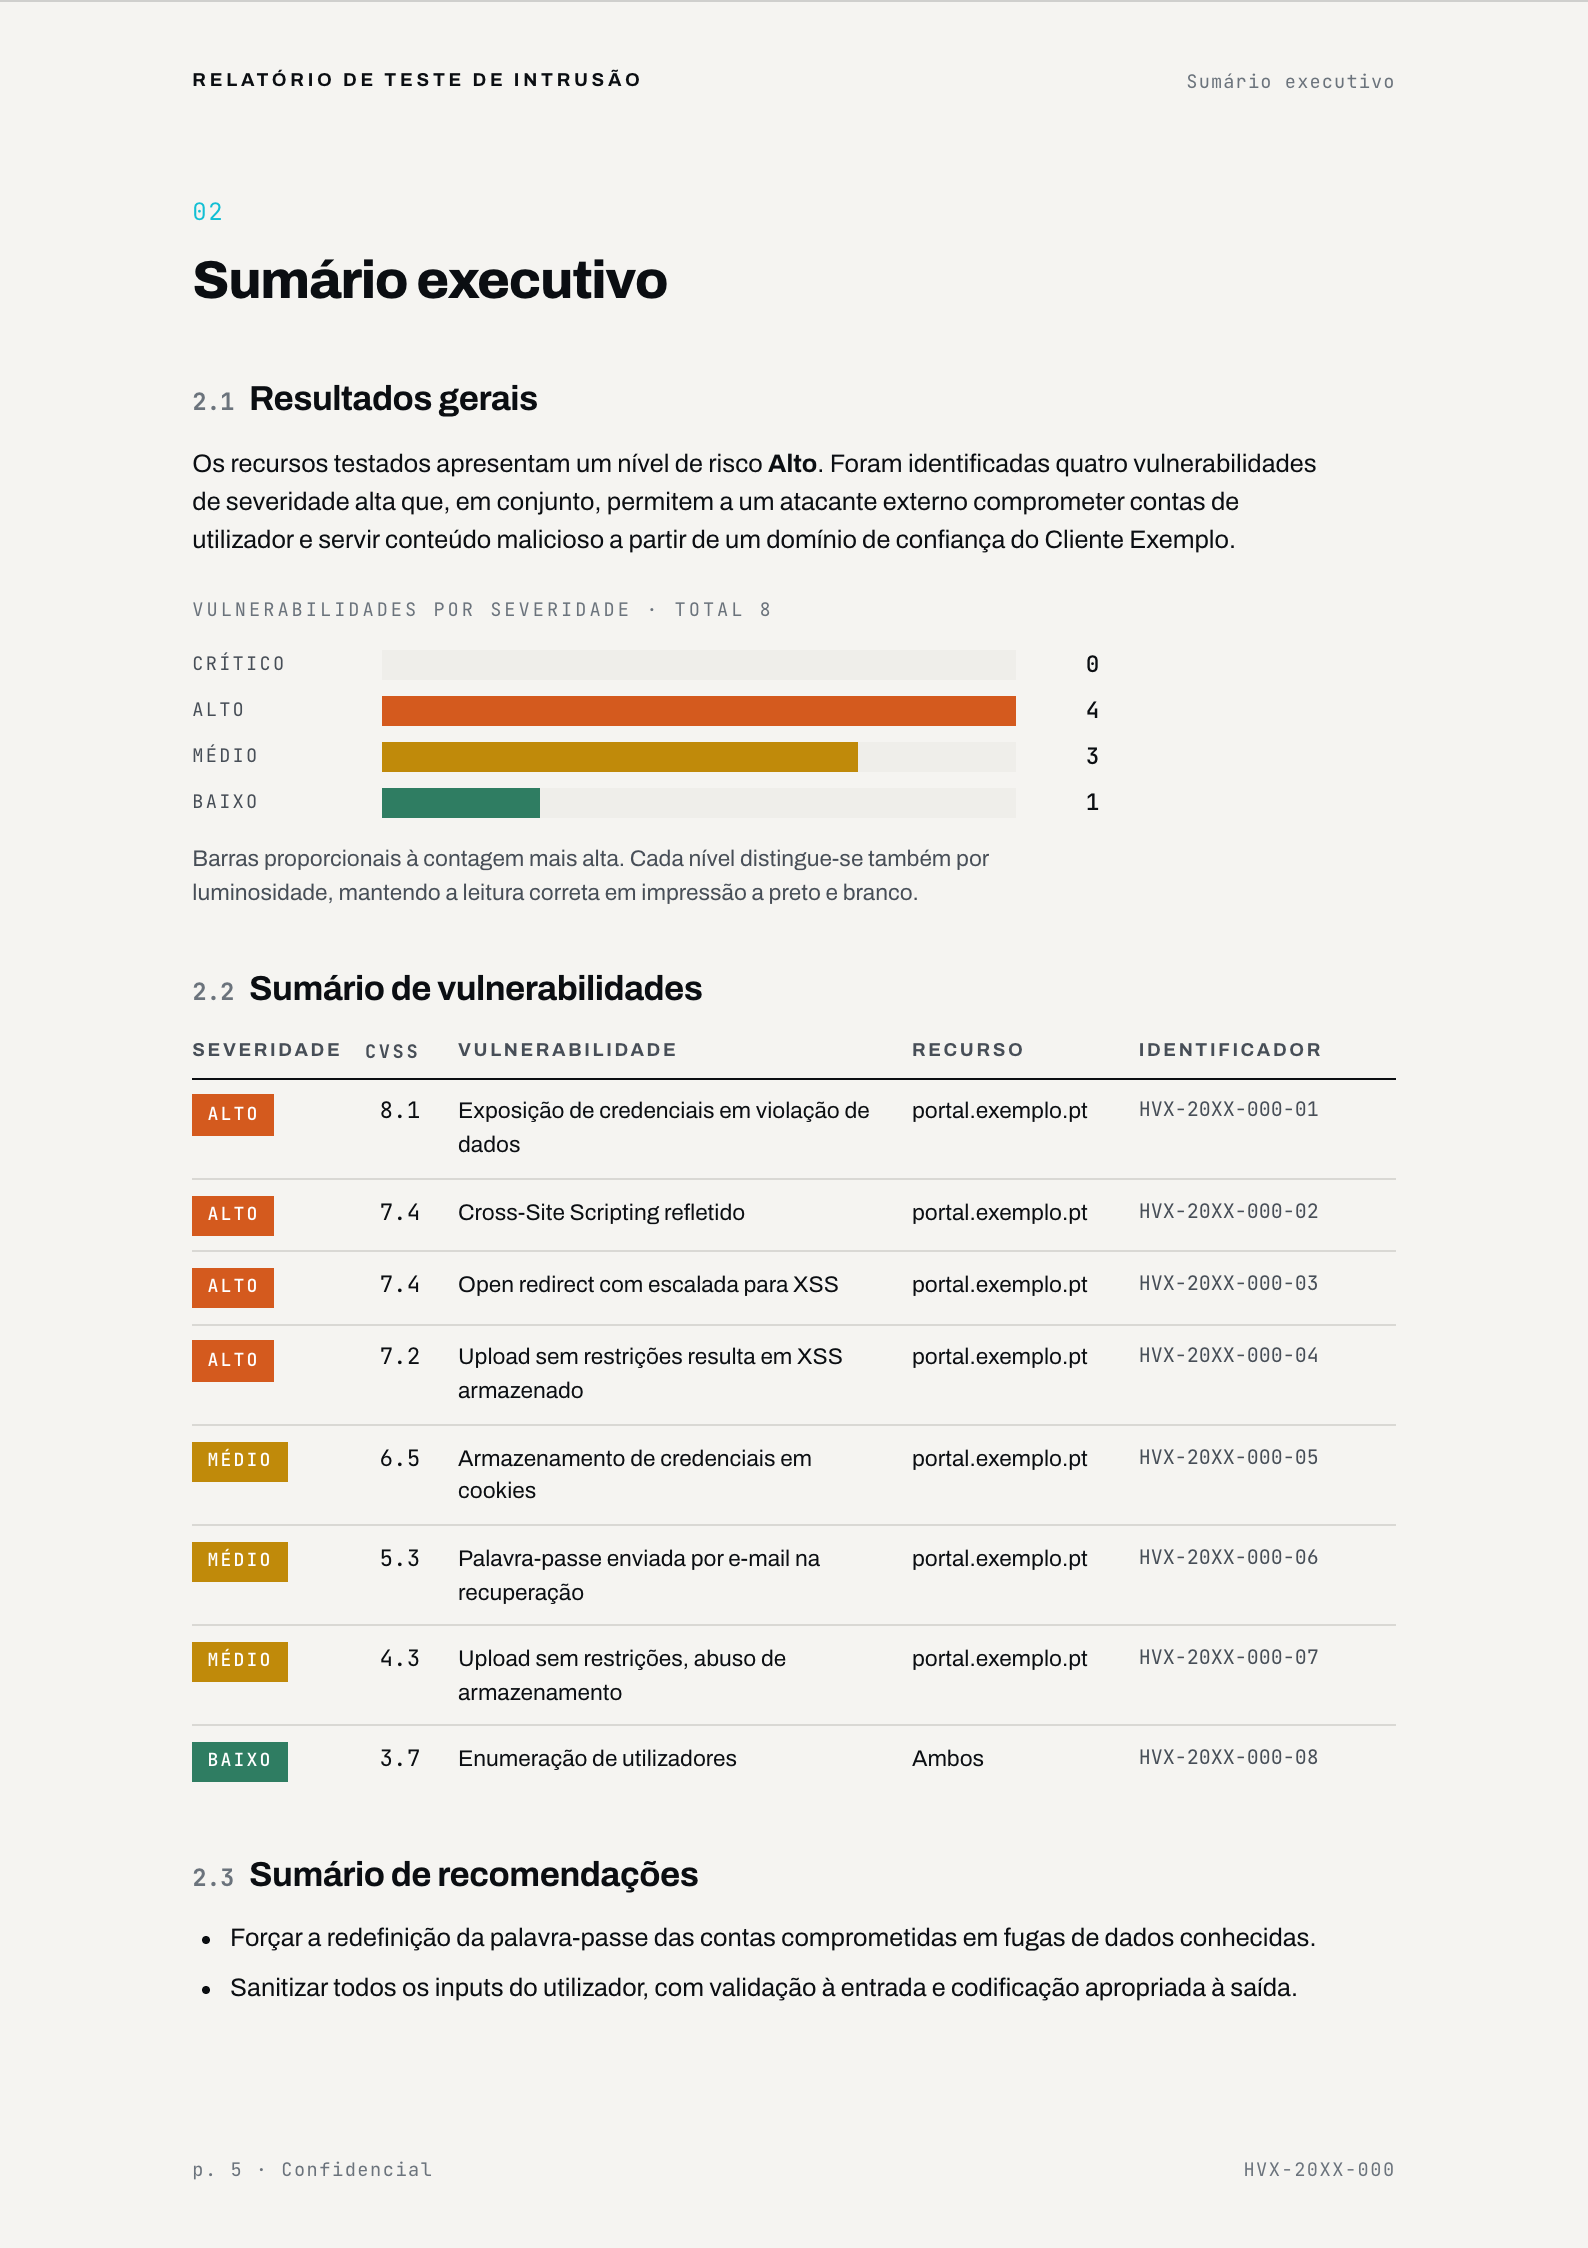
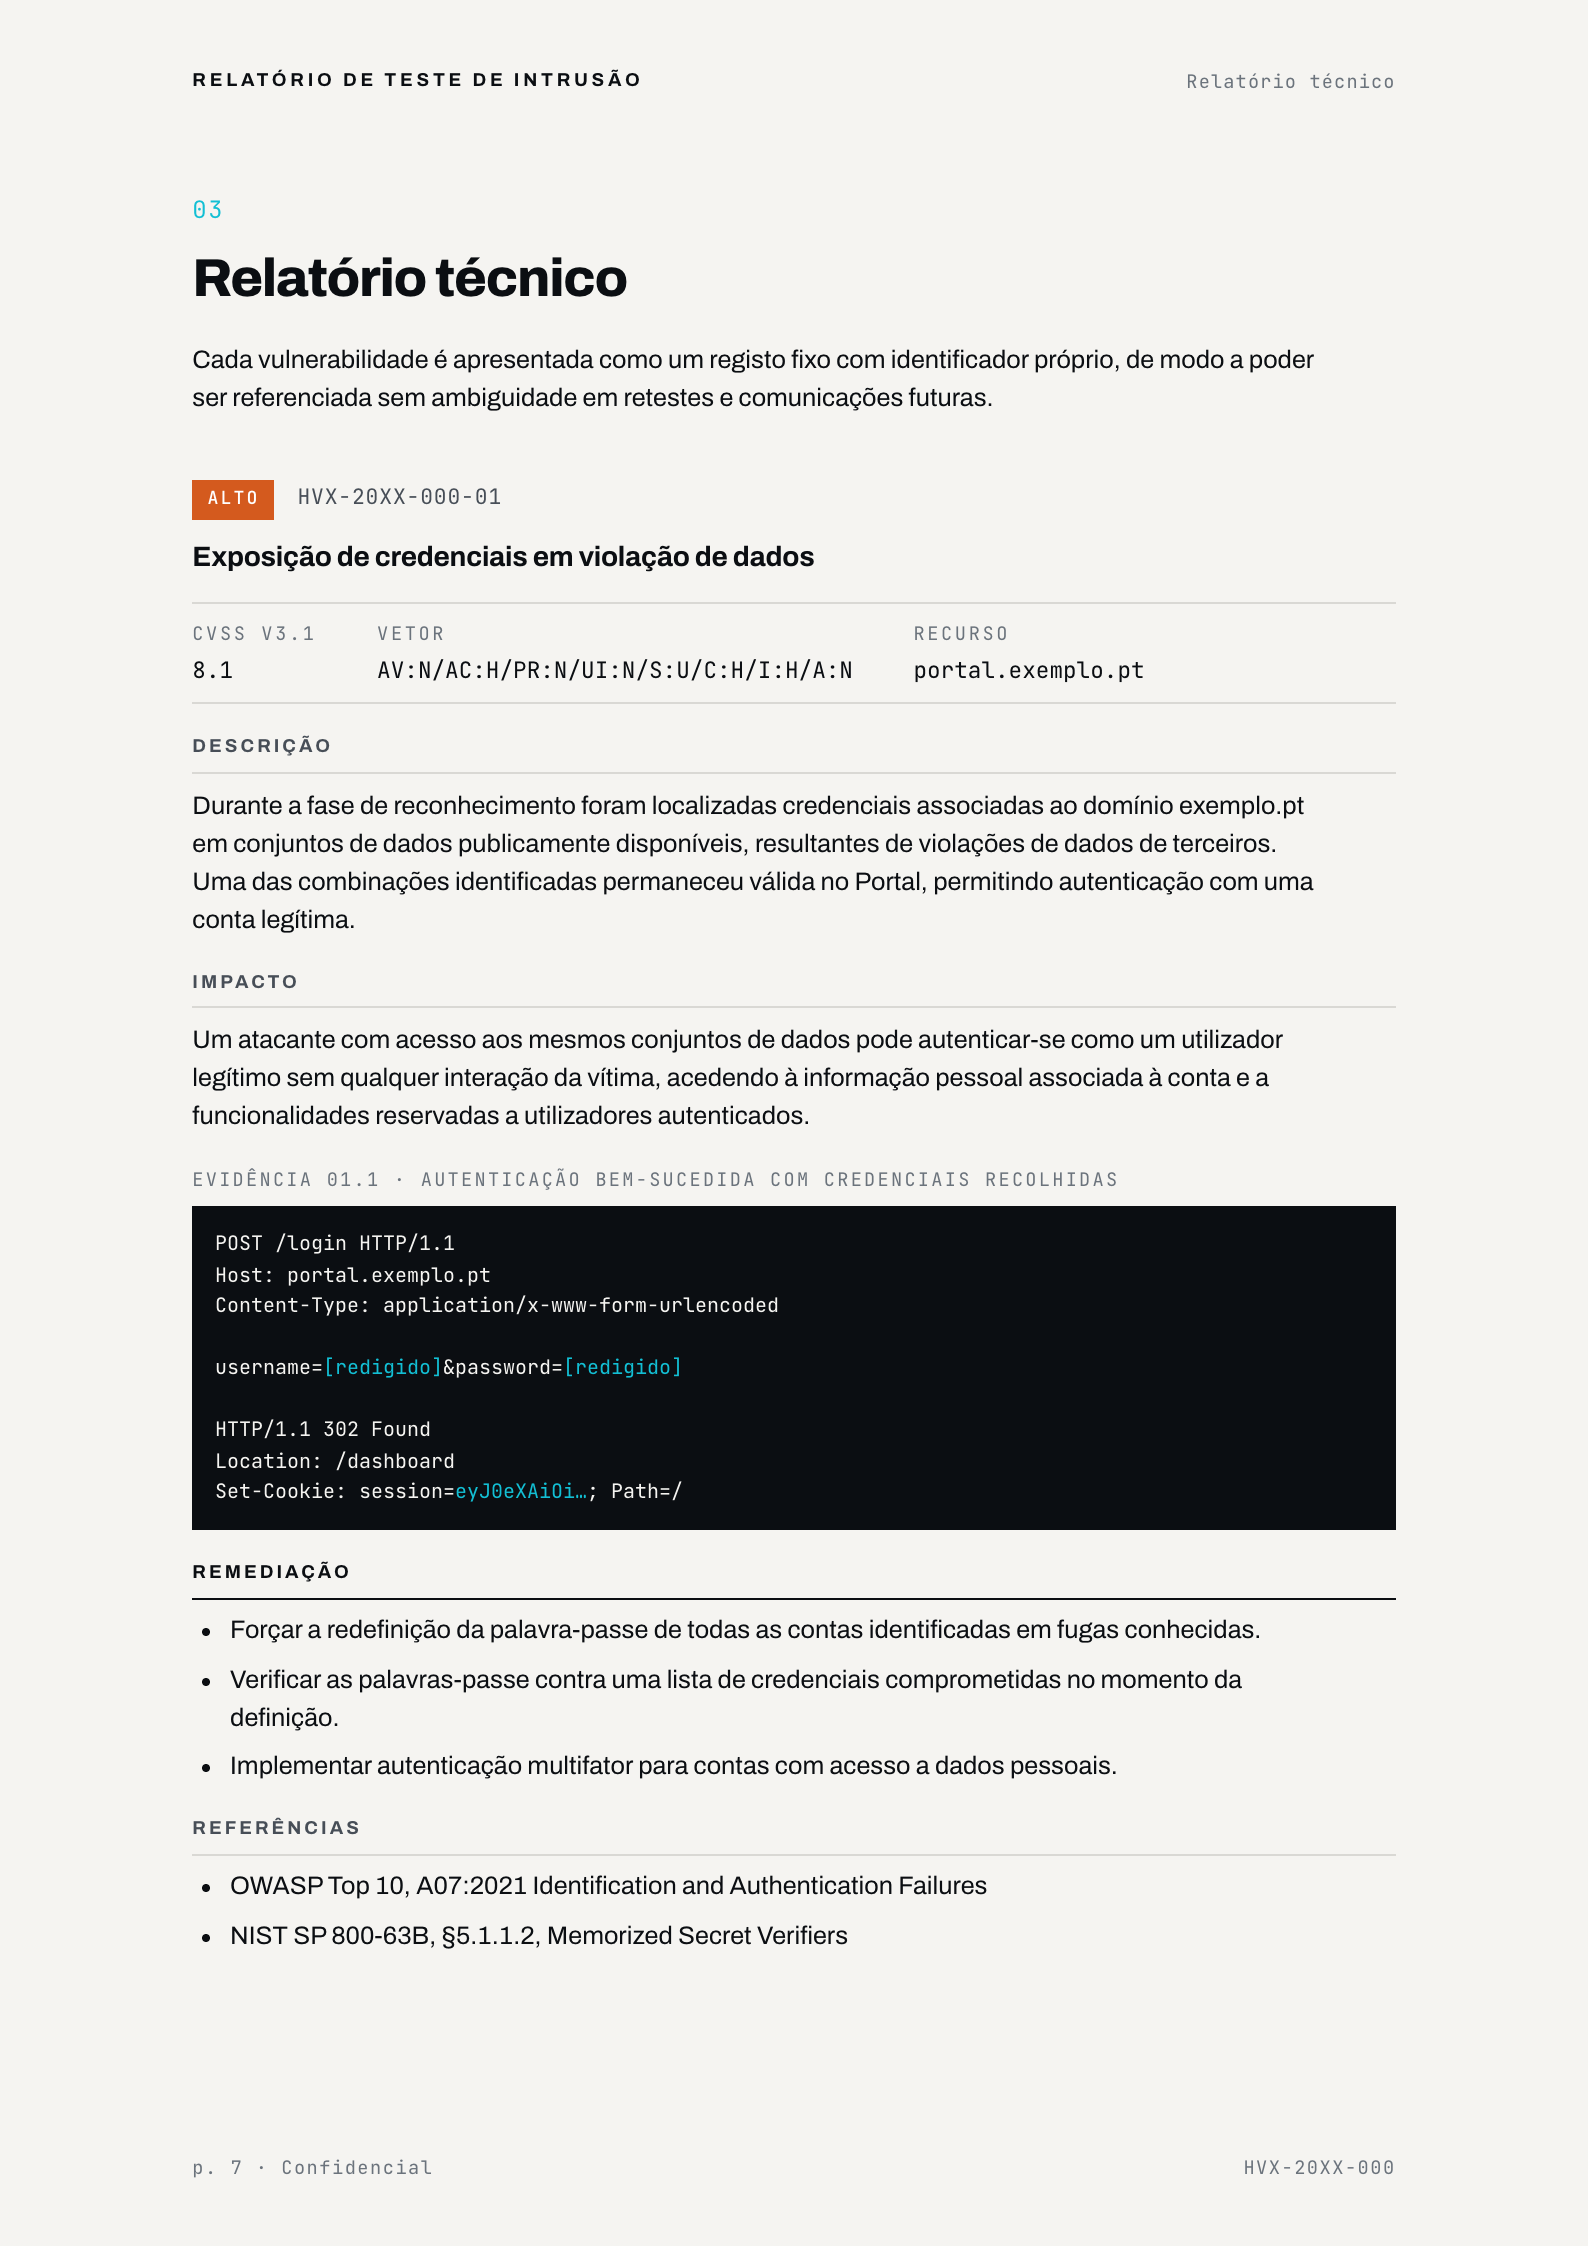
CapaSumário executivoRegisto de vulnerabilidade
Cada vulnerabilidade tem um identificador permanente no formato
HVX-20XX-000-03, para poder ser referenciada sem ambiguidade em
retestes, auditorias e comunicações com terceiros. Os relatórios são entregues em português
ou inglês. As páginas acima são de um projeto de 2025 classificado em CVSS v3.1; os projetos
atuais são classificados em v4.0.
Relatório executivoPara a gestão. Nível de risco, distribuição de severidades e onde investir primeiro.
Relatório técnicoPara a sua equipa técnica. Um registo por vulnerabilidade, com identificador permanente, pontuação e vetor CVSS, evidências e remediação.
Lista de remediaçõesCada ação ordenada pelo risco que elimina, e não pela ordem em que as encontrámos.
Sessão de apresentaçãoApresentamos os resultados às suas equipas e respondemos às perguntas na altura.
RetesteValidação depois das suas correções, emitida como adenda que mantém a numeração original.
A severidade é calculada, não é opinião
Crítico9.0 – 10.0
Alto7.0 – 8.9
Médio4.0 – 6.9
Baixo0.1 – 3.9
Certificações
Mais de dez anos de experiência, e as certificações que o provam.
A nossa equipa trabalhou em aplicações web, infraestrutura de rede e tecnologia
operacional, incluindo ambientes ICS onde poucos fornecedores têm competência validada.
Sabe quem vai conduzir o seu projeto antes de ele começar.
Ofensivas
OSCP Offensive Security Certified Professional
eWPTX Web Application Penetration Tester eXtreme
eCPPT Certified Professional Penetration Tester
eJPT Junior Penetration Tester
BSCP Burp Suite Certified Practitioner
Governação e dados
EXIN Information Security Management ISO/IEC 27001
EXIN Data Protection Officer
EXIN Privacy & Data Protection Professional
Plataforma
AWS Certified Cloud Practitioner
Sophos Certified Architect
Sophos Certified Engineer
Diga-nos o que precisa de testar.
Uma primeira conversa demora cerca de trinta minutos. Traga os sistemas que o
preocupam e dizemos-lhe com honestidade se um teste é o passo certo a seguir.